Pada
posting ini akan dibahas sedikit mengenai spyware. Walaupun spyware
kedengaran seolah-olah datang dari film James Bond, sebenarnya tidak.
Spyware berasal dari kata spy dan ware yang berarti software mata-mata,
dan istilah spyware adalah sesuatu yang jauh lebih eksotis. Dalam arti
luas, menggambarkan spyware program yang diinstal pada computer untuk
melacak aktivitas pemilik atau pengguna computer yang secara khusus,
mengaju kepada aplikasi cookie ( data dalam bentuk teks ) yang melacak
situs yang dikunjungi dan tindakan yang dilakukan oleh setiap induvidu
ketika menggunakan internet.
Sumber
dari spyware di computer - spyware bisa datang dari berbagai sumber
tapi mungkin cara yang paling umum adalah dengan mengklik pop-up atau
sebuah tautan yang seakan-akan menarik. Sumber lainya adalah
software yang dapat didownload biasanya sering ditawari secara
gratis atau melalui sebuah email promosi.
Keberadaan
spyware pada computer - spyware yang terdapat pada computer secara
dramatis dapat mempengaruhi kinerja komputer Anda, sehingga kinerja
computer sangat lambat untuk membuka dan menjalankan aplikasi standar
kemudian didapati adanya data-data yang hilang, dan mengambil alih
kontrol pada komputer sobat atau segudang masalah lainnya.
TIPS MENCEGAH SPYWARE
- Gunakan windows defender .
- Instal software anti virus seperti AVG antivirus, spybot search, destroy atau yang lainnya.
-
Gunakan browser firefox 3.0 hal ini lebih baik dari pada menggunakan
internet explorer, karena dalam firefox ada kemampuan menahan pop-up
secara otomatis dan juga kurang rentan terhadap virus tapi bila Anda
terpaksa menggunakan internet explorer atau lainnya, Anda dapat mengatur
broswer Anda dengan membatasi atau memblokir pop-up dan cookies.
-
Jangan klik pop-up yang tidak diingini iklan, dekat pada tombol
berlabel akhir (‘’close”) karena dapat mengaktifkan spyware.
-
Berhati-hatilah saat men-download perangkat lunak. Jangan mendownload
software kecuali Anda yakin bahwa software itu aman. Terutama
tersangka menawarkan software gratis yang dapat memindai dan
membersihkan computer Anda.
-
Lakukan full scan dari computer Anda menggunakan peranggkat lunak anti
virus. Pastikan untuk menginstal perangkat lunak anti virus Anda saat
ini dan menerima update otomatis.
Tampilkan postingan dengan label keamanan komputer. Tampilkan semua postingan
Tampilkan postingan dengan label keamanan komputer. Tampilkan semua postingan
Senin, 18 Juni 2012

pengertian net cut dan cara kerjanya
pengertian
Netcut merupakan suatu tool untuk memblok suatu PC untuk mengakses default gateway-nya. default gateway yang dimaksud, jika Anda menggunakan internet di suatu network, maka default gatewaynya adalah router (biasanya gabung sama modem) yang langsung berhubungan dengan internet.
cara kerja netcut:
NetCut
menjadikan laptop/komputernya sebagai gateway. Jadi dia bebas mengatur
siapa yang masuk, dan siapa yang perlu ditendang keluar.
Bekerja berdasarkan ARP (Address Resolution Protocol) Spoofing.
Jadi dia mengelabuhi mac adress komputer satu Dengan IP adress Komputer lain.
Misal, komputer A mau komunikasi ke B. Tapi, tiba2 si C mengangu komunikasi. Karena sebelumnya si C sudah sukses melakukan penyusupan di bagian ARP.
Jadi si C bisa suka aja mau diapain tuh data yang sudah di copet. Mau di putus, di sambung semua terserah padanya.
Jadi dia mengelabuhi mac adress komputer satu Dengan IP adress Komputer lain.
Misal, komputer A mau komunikasi ke B. Tapi, tiba2 si C mengangu komunikasi. Karena sebelumnya si C sudah sukses melakukan penyusupan di bagian ARP.
Jadi si C bisa suka aja mau diapain tuh data yang sudah di copet. Mau di putus, di sambung semua terserah padanya.
Software netcut ini paling popular di kalangan pengguna internet wifi gratisan.
Software ini buat sakit hati.
Cara atasi netcut:
- Kalau kawan merasa sudah diusili seseorang, pertama ganti saja dulu IP adress nya untuk menghindar, kalau boleh ubah kedekat dengan ip server atau gateway untuk mengelabuhinya. Kalau dia tetap mengulah.
- Cek ARP untuk mengetahui apakah ada orang yang memakai netcut.
Start menu > run > ketik "cmd" atau command prompt > ketik lagi "arp -a" untuk melihat IP router. Kalau ada lebih dari satu ip router, pertimbangkan niat ber online. Atau lapor saja ke admin tentang hal ini.
Lebih gampang: kawan bisa install program Anti ARP(sayang masih trial version, belum ketemu keygennya) dan jalankan sebelum online. Biar lebih aman.
- Hidden komputer dari LAN pake XP antispy
- Bisa juga memakai program seperti "Anti Netcut", namun saya belum yakin apakah akan bekerja.
- Kerjai balik si Pembuat ulah.
Banjiri laptopnya dengan ping yang bejibun dan terus menerus. Biar cepat hang sekalian terutama jika RAM nya rendah. Amin..
start menu > run > ketik "cmd" >> ketik lagi "ping google.com -t"
start menu > run > ketik "cmd" >> ketik lagi "ping google.com -t"
- Lihat muka yang paling tidak berdosa ketika anda baru saja kehilangan koneksi. Razia laptop/ komputernya. Kalau ketahuan, pertimbangkan langkah 1 diatas.
Selasa, 12 Juni 2012
Segera Amankan Website Anda Dari Serangan Hacker !!!
banyak para pemilik website yang telah maupun
belum pernah mengalami kejadian pada websitenya yang terkena hack oleh
para hacker. Yang perlu diingat adalah agar jangan pernah menganggap bahwa website kita selamanya aman dari serangan hacker.
Tidak hanya website besar yang memiliki ramai pengunjung, bahkan
terkadang website kecil-kecilan yang dibuat dengan bentuk sederhana yang
mungkin kita sendiri mengganggapnya tak memiliki harga sekalipun kerap
menjadi santapan para hacker. Percayalah bahwa hal tersebut akan terjadi
pada siapa saja tanpa terduga. 
Umumnya para hacker mengambil alih
website melalui beberapa cara seperti: Deface, SQL Injection, Malware,
XSS, RFI, CRLF, CSRF, Base64 dsb. Berikut ini adalah beberapa trik pencegahan yang dapat anda upayakan untuk mengamankan website anda sebelum website kita menjadi korban hacker:

Password
Pastikan agar anda menggunakan password
yang kuat dengan kombinasi a-z, A-Z, 1-0, dan kode simbol seperti
!@#$%^&*(). Ulasan mengenai hal ini dapat anda baca tulisan pada
Tips Membuat Password Anti Hacker
Selain itu ada baiknya agar anda mengubah password anda secara berkala untuk memaksimalkan keamanan website anda.
Versi WordPress
Pastikan agar anda selalu meng-update
versi wordpress anda ke versi terbaru. Karena wordpress menyempurnakan
fitur dan celah keamanan dari versi ke versi selain itu juga dapat
meminimalisir informasi kepada hacker mengenai versi wordpress yang anda
gunakan. Anda dapat melakukan ini melalui dasbuard wordpress anda.
Pada umumnya, pada theme standar anda dapat menyembunyikan versi wordpress anda melalui Appeareance > Editor. Lalu editlah pada bagian function.php dan hapus berikut <?php remove_action(‘wp_head’, ‘wp_generator’); ?>
Umumnya tidak semua theme menyediakan informasi mengenai versi
wordpress, namun beberapa theme tetap meninggalkan informasi ini.
File Permission
File Permission adalah fitur yang disediakan pada halaman CPanel bagian File Manager
pada server hosting anda yang digunakan untuk merubah parameter standar
pada sebuah file satuan ataupun kumpulan untuk memungkinkan file
tersebut diakses, dibaca ataupun dirubah oleh pengguna. Umumnya hacker
yang dapat dikatakan berhasil apabila telah melakukan inject dan
berhasil mereset password admin anda. Untuk itu anda dapat membatasi
hal tersebut dengan mengunci file permission pada cpanel tersebut. Cara
merubah file permission adalah dengan klik kanan pada file yang
bersangkutan lalu akan terdapat 3 baris kotak yang dapat dicentang atau
dihilangkan centangnya. Anda tidak perlu mengubah semua file permision
pada file website anda namun ada baiknya anda mengubah permission pada
file-file berikut dan nilai yang direkomendasikan:
.htaccess – ubah menjadi 444 atau 404
wp-config.php – ubah menjadi 444 atau 400
index.php – 444 atau 400
wp-blog-header.php – 400 atau 444
wp-admin – 755 atau 705
wp-includes – 755 atau 705
wp-content – 755 atau 705
wp-content/bps-backup – 755
Sembunyikan Plugin Anda
Usahakan agar anda menyembunyikan semua
plugin yang anda gunakan. Hal ini untuk menutup kemungkinan dan memberi
ide kepada hacker untuk menemukan mana-mana saja plugin yang dapat
dijadikan celah untuk melakukan hack. Untuk menyembunyikan plugin yang
terinstal pada wordpress anda, dapat meng-upload file index kosong ke
dalam folder /wp-content/plugins/
White list pada .htaccess
Untuk mencegah hacker mengotak-atik
folder admin anda ada baiknya anda memasukkan daftar IP Whitelist yang
diperbolehkan untuk mengakses folder-folder penting pada website anda
sehingga tidak akan ada orang yang dapat melihat folder admin kecuali
anda dan daftar IP yang diberikan izin akses. Untuk melakukan hal ini
anda dapat menambahkan beberapa baris script kode pada file .htaccess
anda yang terletak pada file Manager didalam Cpanel. (munculkan bila
tersembunyi). Secara default, letak file .htaccess adalah didalam /wp-admin/
Berikutnya tambahkan kode dibawah ini
untuk melindungi halaman wp-login.php dan wp-config.php anda sehingga
hanya IP tertentu yang dapat mengakses halaman tersebut:
<Files wp-login.php>
Order deny,allow
Deny from All
Allow from xxx.xxx.xxx.xxx
</Files>
Order deny,allow
Deny from All
Allow from xxx.xxx.xxx.xxx
</Files>
<files wp-config.php>
order allow,deny
 deny from all
</files>
order allow,deny
deny from all
</files>
ganti xxx. dengan alamat IP anda. Trik
diatas juga dapat melindungi wp-config anda agar tidak dapat dilihat
isinya karena informasi yang tersimpan didalam wp-config sangat vital
karena terdapat username dan password website anda.
Anda dapat mengedit file .htaccess ini langsung melalui cpanel atau
melalui komputer anda namun sebaiknya file ini anda backup terlebih
dahulu.Plugins Security
Beberapa plugins dibawah ini dapat
berfungsi maksimal untuk melindungi file-file penting yang rentan
menjadi sasaran utama para hacker untuk diserang. Anda dapat menginstal
plugin-plugin berikut:
Bulletproof Security (untuk melindungi file .htaccess dan fitur-fitur security lainnya.
Login LockDown (untuk melindungi halaman login anda dari ‘brute force attack’ ,mencatat IP yang berusaha untuk login ke website anda juga memblok IP yang mencurigakan.)
WordPress Firewall (dapat memblokir script-script dan parameter yang mencurigakan)
Timthumb Vulnerability Scanner (untuk mendeteksi script-script mencurigakan yang ditanam oleh hacker yang ingin memanfaatkan situs anda)
Themes
Upayakan agar anda tidak mendownload
theme yang tidak jelas sumbernya ataupun versi yang Nulled. Karena
memungkinkan bagi hacker untuk menambahkan script-script yang dapat
dimanfaatkan untuk menyusup kedalam website anda.
Plugin Update
Banyak hacker memanfaatkan celah pada
beberapa plugin yang menurut mereka dapat diserang. Oleh karena itulah
para pembuat plugin terus menyempurnakan plugin-plugin mereka selain
untuk memperkaya fitur juga meningkatkan keamanan yang sebelumnya dapat
dimanfaatkan oleh hacker.
Backup Database
Untuk mencegah kemungkinan terburuk sangat disarankan agar anda melakukan update database pada wordpress anda dengan bantuan wp-db-backup atau wp-time-machine.
wp-time-machine mempunyai fitur melakukan full backup situs wordpress
anda, mulai dari image, comment, postingan, theme hingga semua plugin
anda.
Demikianlah informasi mengenai 9 Cara Mengamankan Website Anda Dari Serangan Hacker. Apabila anda adalah seorang awam dimana website anda sudah terlajur terkena hack, anda mempunyai 3 opsi untuk memperbaikinya:
- Anda dapat melakukan restore data backup yang anda simpan dikomputer anda. Setelah itu segeralah mengganti password anda.
- Mintalah bantuan kepada pihak hosting untuk memperbaiki website anda. Umumnya pihak hosting mempunyai tenaga ahli untuk menangani hal ini.
- Cara terakhir, anda dapat mengkontak
sang hacker tersebut serta membicarakannya dengan baik-baik. Umumnya
para hacker meninggalkan alamat email yang dapat dihubungi meskipun
beberapa lainnya tidak meninggalkan jejak apa-apa. Namun biasanya bagi
hacker yang meninggalkan jejak email masih memungkinkan untuk dimintai
bantuan agar mengembalikan website anda. Meskipun kemungkinannya 50-50.
Minggu, 10 Juni 2012
Cara Menjaga Keamanan pada blog Wodpress
jika anda adalah orang yang sering menggunakan blog wordpress utk memudahkan pekerjaan, maka anda harus mengetahui bagaimana cara mengamankan blog wordpress anda dari para hacker jahat yang sering menggangu pekerjaan anda utk mendapatkan informasi penting yang ada di blog tsb.
kembali ke laptop....
Mengamankan blog WordPress adalah
salah satu hal yang paling penting yang harus dilakukan blogger.
Berikut adalah beberapa tips sederhana yang dapat membantu Anda untuk
meningkatkan keamanan pada blog Anda .
1. Update selalu WordPress anda
Ini
adalah sesuatu yang saya lihat dan kebanyakan orang tidak
melakukannya. Jika Anda peduli terhadap keamanan, update instalasi
WordPress Anda segera setelah WordPress meluncurkan rilis stabil. Ini
hanya akan mengambil 30 detik dan jika Anda tidak memperbarui maka Anda
mengambil resiko yang tidak perlu.
2. Jangan gunakan Nulled Themes dan Plugin
Ini adalah sesuatu yang banyak orang tidak menyadarinya. Jika Anda tidak tahu apa-apa tentang tema nulled dan plugin saya akan menceritakan semua tentang hal itu dalam sekejap. Tema Nulled adalah salinan bajakan dari setiap tema premium atau plugin.Banyak orang yang blogger atau pemasar menggunakan tema nulled dan plugin. Jika anda melihat di tema-tema maka Anda pasti akan menemukan beberapa jenis malware atau kode backlink atau sesuatu yang tidak etis.Gunakan yang resmi atau premium.
Ini adalah sesuatu yang banyak orang tidak menyadarinya. Jika Anda tidak tahu apa-apa tentang tema nulled dan plugin saya akan menceritakan semua tentang hal itu dalam sekejap. Tema Nulled adalah salinan bajakan dari setiap tema premium atau plugin.Banyak orang yang blogger atau pemasar menggunakan tema nulled dan plugin. Jika anda melihat di tema-tema maka Anda pasti akan menemukan beberapa jenis malware atau kode backlink atau sesuatu yang tidak etis.Gunakan yang resmi atau premium.
3. Backup secara rutin
Melakukan backup database WordPress anda tidaklah sulit dan memakan waktu banyak, tapi masih banyak orang yang “malas” melakukan backup. Saya sarankan minimal melakukan backup mingguan. Hal ini menempatkan Anda di sisi yang aman karena jika database situs Anda terganggu, Anda akan memiliki cadangan untuk mengembalikannya kembali.
Melakukan backup database WordPress anda tidaklah sulit dan memakan waktu banyak, tapi masih banyak orang yang “malas” melakukan backup. Saya sarankan minimal melakukan backup mingguan. Hal ini menempatkan Anda di sisi yang aman karena jika database situs Anda terganggu, Anda akan memiliki cadangan untuk mengembalikannya kembali.
4. Gunakan file hak akses yang benar
Menggunakan hak akses file yang benar pada file wordpress Anda sangat penting. Cara terbaik untuk memeriksa hak akses file menggunakan Bulletproof Security WordPress Plugin.
5. Gunakan Password yang aman
Ini adalah sesuatu yang sebagian besar dari Anda sudah tahu tentang tapi masih beberapa orang menggunakan password yang sederhana seperti “i luv u”, “password” atau “123″. Anda harus menggunakan sesuatu yang kuat, campuran atas dan huruf kecil dengan beberapa nomor.
6. Lindungi file wp-config.php anda
Wp-config.php file menyimpan string koneksi database anda.Kebutuhan ini harus dilindungi. Jangan mengizinkan orang melihat apa yang ada dalam wp-config.php. Anda dapat melindungi wp-config.php dengan menggunakan htaccess, tambahkan baris ini ke file htaccess Anda.:
order allow,deny
deny from all7. Batasi akses WP-Admin anda
Batasi akses WP-Admin Anda hanya dari IP anda dan IP co-penulis Anda. Hal ini dapat membatasi akses ke WP-Admin hanya untuk IP Anda. Tolong jangan lakukan langkah ini jika Anda tidak memiliki IP tetap atau Anda sering bepergian. Edit htaccess untuk membatasi akses ke wp-admin.:
order deny, allow
allow from 122.123.41.11 #change to your static ip
deny from all
8. Block WP-Folders
Folder wp-folder berisi berbagai potongan informasi tentang blog Anda, yang Anda tidak ingin orang melihat dan tentunya tidak ingin mengindeks bot struktur file Anda ke seluruh dunia, sehingga untuk mencegah hal ini menambahkan ini ke file robots.txt Anda :
Disallow: /wp-*9. Hilangkan versi WordPress
Cuplikan kecil akan menghapus Versi WordPress dari blog wordpress anda.
function no_generator() { return ''; }
add_filter( 'the_generator', 'no_generator' );
Jika pengetahuan coding Anda terbatas, pilihan terbaik anda adalah dengan men-download dan menginstal plugin. Berikut adalah daftar dari beberapa plugin wordpress terbaik untuk membantu Anda untuk mengamankan blog wordpress anda.
10. Bulletproof Security
Cepat satu klik website perlindungan keamanan. Melindungi situs web Anda dari SEMUA XSS dan SQL Injection upaya hacking.Keamanan antipeluru Plugin dirancang untuk menjadi cepat, sederhana dan nyaman satu metode klik bagi Anda untuk mengaktifkan. Website htaccess keamanan dan. Website htaccess di bawah mode pemeliharaan dari dalam Dashboard WordPress. The antipeluru Keamanan WordPress plugin adalah satu klik solusi yang hanya salinan, mengganti nama dan bergerak yang disediakan file. Master htaccess di folder plugin Keamanan antipeluru baik folder root atau / folder wp-admin atau baik dari dalam Dashboard WordPress.
11. Secure WordPress
Sedikit bantuan untuk mengamankan instalasi WordPress: Hapus informasi Kesalahan pada halaman login; menambahkan index.html ke direktori plugin, menghapus wp-versi, kecuali di admin area.
12. Antivirus
AntiVirus untuk WordPress adalah solusi cerdas dan efektif untuk melindungi blog Anda dari eksploitasi dan suntikan spam.AntiVirus perlindungan untuk blog Anda.
berbagai cara di atas, merupakan cara yang terbaik untuk melindungi data penting anda yang ada di blog wordpress anda. semoga bermanfaat.... ^_^
cara menganalisa keaslian foto
mungkin anda pernah mendengar atau melihat sendiri foto-foto para artis kita yg berpenampilan syur dan tidak senonoh? apakah memang demikian adanya? atau, mungkin hanya sebagai korban rekayasa foto saja? walaupun kita bukan siapa-siapanya artis tsb, tapi tetap saja rasa penasaran itu ada,asli atau tidak yach???
beberapa artis memang menjadi kesal, lantaran fotonya tiba-tiba saja muuncul di sebuah website dengan penampilan yang 'wah', padahal artiis tersebut mengaku tidak pernah melakukan hal demikian. benar atau tidaknya hal tersebut, kita semua tidak tahu kan??? nah, untuk menjawabnya tentu kita harus berperan sebagai detektif atau penyidik yang harus menganalisa keaslian sebuah foto. hal ini bukan saja bertujuan untuk mengetahui keaslian foto artis, tetapi juga tindak kejahatan lain yang berhubungan dengan analisa foto.
kembali ke laptop... ( hehehehe.... :D )
dewasa ini, teknologi utk pengambilan gambar diam ( still image ) bukan saja bisa di lakikan oleh kamera seluloid, tetapi juga bisa dilakukan oleh kamera digital, bahkan kamera yang built in dengan handphone. selain itu, cara penggunaannya juga cukup mudah dan ditunjang dengan harganya yg terjangkau.
adanya foto atau image digital memudahkan pengguna untuk mengolahnya kembali di komputer atau laptop, menggunakan software penyunting foto. entah itu memperbaiki foto, menajamkan cahaya pada foto, mengubah warna atau pengolahan - pengolahan lainnya.
hal inilah yan sebenarnya menjadi penyebab kenapa adanya kasus - kasus rekayasa foto, tetapi tentunya kita tidak bisa menyalahkan sebuah teknologi, toh teknologi di ciptakan untuk hal yg baik bukan? kalau boleh di bilang, hal tersebut adalah penyimpangan dari sebuah teknologi.
dengan menggunakan teknologi penyunting foto, hal yang tidak mungkin menjadi mungkin. kita ambil contoh, misalnya saja anda adalah orang desa yg belom pernah sama sekali ke pantai yang ada di bali, bisa saja jika anda adalah seorang yg jago Photoshop agar foto anda dibuat seolah-olah anda sedang berada di bali. bukan tidak mugkin, wajah anda yg pas-pasan alias kurang oke bsa di buat lebih ganteng ( handsome gitu loch... hehehehe.... :D ) walaupun itu cuman lewat foto (kasian dech... ^-^ ).
untuk melakukan rekayasa foo yang benar-benar mirip dengan aslinya memang di butuhkan keahlian khusus, dalam hal ini image editing. keahlian dalam hal ini maksudnya mampu menyamarkan foto asli dan foto lain tampak mirip aslinya.
BAGAIMANA MENGANALISA KEASLIAN FOTO?
sebuah foto bisa di sebut asli atau palsu dapat dilihat dari berbagai hal, seperti :
1. MetaData
Meta Data adalah informasi yang tersimpan secara built in di dalam foto digital (embedeed). biasanya dalam MetaData akan berisi informaaasi mengenai jenis kamera yang di gunakan, resolusi, pocal length, tanggal pembuatan dan lain sebagainya. tapi MetaData tidak menjamin bahwa foto tsb asli.
2. Resolusi Foto
jika kamera yg digunakan adalah jenis profesional, maka foto tersebut mengandung resolusi 255 ppi, sedangkan kamera digital biasa hanya memiliki resolusi 72 dpi. jika kita zoom beberapa kali maka bisa kita lihat perbedaan pixel-nya.
3. Grain dan noise
Umumnya foto baik yang digital atau hasil scan, memiliki noise terutama pada daerah shadow (gelap). Noise atau grain ini timbul karena bit info tidak tertangkap kamera, sehingga software kamera mengkompensasi secara digital, umumnya secara interpolasi. Kamera yang berbeda tentu menghasilkan kompensasi yang berbeda. Untuk melihat dengan jelas, perhatikan foto pada channel masing-masing (RGB atau CMY). Biasanya yang kentara terjadi perbedaan jika foto merupakan suatu tempelan adalah di channel G (hijau) dan B (biru).
4. Mencari sambungan foto
Bila sebuah foto dicangkok kedalam sebuah foto yang lain, tentu ada daerah sambungan. Ini efektif untuk gambar 'fake' hasil kerjaan orang-orang pemula. Biasanya foto yang di-fake dengan teknik tinggi sangat sulit mencari sambungannya karena kecanggihan Photoshop yang bisa menyamarkan sambungan sampai 255 step. Namun begitu, sering kali seorang ahli akan membuat kelalaian, misalnya pada daerah rambut, sambungan dagu, leher, dan sebagainya.
beberapa artis memang menjadi kesal, lantaran fotonya tiba-tiba saja muuncul di sebuah website dengan penampilan yang 'wah', padahal artiis tersebut mengaku tidak pernah melakukan hal demikian. benar atau tidaknya hal tersebut, kita semua tidak tahu kan??? nah, untuk menjawabnya tentu kita harus berperan sebagai detektif atau penyidik yang harus menganalisa keaslian sebuah foto. hal ini bukan saja bertujuan untuk mengetahui keaslian foto artis, tetapi juga tindak kejahatan lain yang berhubungan dengan analisa foto.
kembali ke laptop... ( hehehehe.... :D )
dewasa ini, teknologi utk pengambilan gambar diam ( still image ) bukan saja bisa di lakikan oleh kamera seluloid, tetapi juga bisa dilakukan oleh kamera digital, bahkan kamera yang built in dengan handphone. selain itu, cara penggunaannya juga cukup mudah dan ditunjang dengan harganya yg terjangkau.
adanya foto atau image digital memudahkan pengguna untuk mengolahnya kembali di komputer atau laptop, menggunakan software penyunting foto. entah itu memperbaiki foto, menajamkan cahaya pada foto, mengubah warna atau pengolahan - pengolahan lainnya.
hal inilah yan sebenarnya menjadi penyebab kenapa adanya kasus - kasus rekayasa foto, tetapi tentunya kita tidak bisa menyalahkan sebuah teknologi, toh teknologi di ciptakan untuk hal yg baik bukan? kalau boleh di bilang, hal tersebut adalah penyimpangan dari sebuah teknologi.
dengan menggunakan teknologi penyunting foto, hal yang tidak mungkin menjadi mungkin. kita ambil contoh, misalnya saja anda adalah orang desa yg belom pernah sama sekali ke pantai yang ada di bali, bisa saja jika anda adalah seorang yg jago Photoshop agar foto anda dibuat seolah-olah anda sedang berada di bali. bukan tidak mugkin, wajah anda yg pas-pasan alias kurang oke bsa di buat lebih ganteng ( handsome gitu loch... hehehehe.... :D ) walaupun itu cuman lewat foto (kasian dech... ^-^ ).
untuk melakukan rekayasa foo yang benar-benar mirip dengan aslinya memang di butuhkan keahlian khusus, dalam hal ini image editing. keahlian dalam hal ini maksudnya mampu menyamarkan foto asli dan foto lain tampak mirip aslinya.
BAGAIMANA MENGANALISA KEASLIAN FOTO?
sebuah foto bisa di sebut asli atau palsu dapat dilihat dari berbagai hal, seperti :
1. MetaData
Meta Data adalah informasi yang tersimpan secara built in di dalam foto digital (embedeed). biasanya dalam MetaData akan berisi informaaasi mengenai jenis kamera yang di gunakan, resolusi, pocal length, tanggal pembuatan dan lain sebagainya. tapi MetaData tidak menjamin bahwa foto tsb asli.
2. Resolusi Foto
jika kamera yg digunakan adalah jenis profesional, maka foto tersebut mengandung resolusi 255 ppi, sedangkan kamera digital biasa hanya memiliki resolusi 72 dpi. jika kita zoom beberapa kali maka bisa kita lihat perbedaan pixel-nya.
3. Grain dan noise
Umumnya foto baik yang digital atau hasil scan, memiliki noise terutama pada daerah shadow (gelap). Noise atau grain ini timbul karena bit info tidak tertangkap kamera, sehingga software kamera mengkompensasi secara digital, umumnya secara interpolasi. Kamera yang berbeda tentu menghasilkan kompensasi yang berbeda. Untuk melihat dengan jelas, perhatikan foto pada channel masing-masing (RGB atau CMY). Biasanya yang kentara terjadi perbedaan jika foto merupakan suatu tempelan adalah di channel G (hijau) dan B (biru).
4. Mencari sambungan foto
Bila sebuah foto dicangkok kedalam sebuah foto yang lain, tentu ada daerah sambungan. Ini efektif untuk gambar 'fake' hasil kerjaan orang-orang pemula. Biasanya foto yang di-fake dengan teknik tinggi sangat sulit mencari sambungannya karena kecanggihan Photoshop yang bisa menyamarkan sambungan sampai 255 step. Namun begitu, sering kali seorang ahli akan membuat kelalaian, misalnya pada daerah rambut, sambungan dagu, leher, dan sebagainya.
Rabu, 06 Juni 2012
pengertian DoS Attack dan cara menyerangnya
mungkin banyak orang yang belom tau apa itu DoS...
baiklah.... di bawah ini saya akan menjelaskan apa itu DoS dan bagaimana cara menyerangnya,,,,
kembali ke Laptop...... (kayak tukul aja nih.... hehehehehe..... :D )
PENGERTIAN DOS ATTACK

baiklah.... di bawah ini saya akan menjelaskan apa itu DoS dan bagaimana cara menyerangnya,,,,
kembali ke Laptop...... (kayak tukul aja nih.... hehehehehe..... :D )
PENGERTIAN DOS ATTACK
Dalam artikel ini saya akan menjelaskan
mengenai jenis serangan yang bisa dikatakan tidak ada obatnya atau sangat berbahaya, yaitu
denial of service atau DoS. Bila serangan DoS ini dilakukan secara
beramai-ramai dan terorganisir dengan baik, maka akan menghasilkan
kerusakan yang dahsyat dan sanggup melumpuhkan situs-situs populer
seperti twitter.com dan metasploit.com.
Apa itu DoS??
Denial of service adalah jenis serangan
yang tujuannya adalah mencegah pengguna yang sesungguhnya menikmati
layanan yang diberikan server. Server sesuai namanya adalah pelayan yang
harus selalu siap melayani permintaan pengguna, yang umumnya beroperasi
24 jam tanpa henti. Contohnya adalah web server yang bertugas melayani
pengunjung web menyediakan informasi dalam bentuk halaman html. Dalam
kondisi normal, pengunjung dapat meminta resource dari web server untuk
ditampilkan dalam browsernya, namun bila web server terkena serangan DoS
maka pengunjung tidak bisa menikmati layanan web server.
CARA MENYERANG DoS
Secara umum ada 2 cara melakukan serangan DoS:
- Mematikan Server
- Menyibukkan Server
- Tanpa bug/vulnerability
- Meng-exploit bug/vulnerability
Anda pernah mengalami ingin memakai
telepon umum atau ATM namun tidak bisa karena di mesin tersebut ditempel
kertas berisi pesan “Out of Service” atau “Sedang dalam perbaikan”.
Telepon umum adalah target serangan DoS yang biasa terjadi, dimana-mana
kita menemukan telpon umum yang rusak karena serangan DoS seperti
membanting gagang telpon, mencabut kabel, memecahkan LCD dan aksi-aksi
lainnya.
Tujuan serangan ini adalah membuat
server shutdown, reboot, crash, “not responding”. Jadi serangan ini
menghasilkan kerusakan yang sifatnya persisten artinya kondisi DoS akan
tetap terjadi walaupun attacker sudah berhenti menyerang, server baru
normal kembali setelah di-restart/reboot.
Bagaimana cara serangan DoS ini
dilakukan? Serangan ini dilakukan dengan meng-exploit bug/vulnerability
pada server. Kata kunci pada vulnerability jenis ini biasanya adalah
“specially/carefully crafted packet/request”, yang artinya paket yang
dirancang khusus. Kenapa dirancang khusus? Sebab dalam paket itu
mengandung sifat tertentu yang membuat server mati ketika mengolah
paket khusus itu.
Mari kita perhatikan beberapa contoh vulnerability yang berakibat pada DoS attack:
- Ping of Death ( CA-1996-26 )
- MySQL IF Query DoS ( SA25188 ) Bug ini akan membuat mysql server menjadi crash hanya dengan mengirim sql khusus yang mengandung fungsi IF() contohnya: “SELECT id from example WHERE id IN(1, (SELECT IF(1=0,1,2/0)))”. Ini juga jenis serangan “one shot one kill”.
Ini adalah jenis bug yang sudah sangat
tua. Praktis sudah tidak ada lagi sistem yang vulnerable terhadap bug
ini. Bug ini bila diexploit akan membuat server crash, freeze atau
reboot. Serangan ini dilakukan
dengan mengirimkan “specially crafted” paket berupa oversized ICMP
packet, yaitu paket yang ukurannya di atas normal. Ketika server
menerima dan memproses paket yang “aneh” ini, maka server akan crash,
freeze atau reboot. Ini adalah contoh serangan DoS “one shot one kill”
karena bisa merusak server hanya dengan satu tembakan saja.
- Cisco Global Site Selector DNS Request Denial of Service (SA33429)
Bug ini membuat DNS server Cisco mati dengan mengirimkan beberapa “specially crafted” paket request DNS dalam urutan tertentu.
Tiga contoh di atas kiranya cukup
memberikan gambaran tentang bagaimana serangan DoS jenis ini dilakukan.
Pada intinya adalah attacker memanfaatkan (baca:mengexploit) bug yang
membuat server berhenti bekerja dan biasanya dilakukan sendirian secara
remote dengan mengirimkan specially crafted packet.
DoS dengan Menyibukkan Server: Make Them As Busy As Possible!
Pada waktu menjelang lebaran kita sering
merasa begitu sulit mengirim sms, bahkan sering terjadi gagal kirim.
Begitu juga ketika berlangsung acara kuis di TV, mengelpon ke nomor
untuk menjawab kuis terasa begitu sulit. Hal ini terjadi karena ada
begitu banyak orang yang mengirim sms pada saat lebaran dan menelpon
pada waktu kuis sehingga membuat jaringan telekomunikasi menjadi begitu
sibuk sampai tidak bisa melayani pengguna lain. Peristiwa itu mirip
dengan yang terjadi ketika sebuah server mendapat serangan denial of
service. DoS yang terjadi pada peristiwa tersebut bukan jenis DoS yang
mematikan server, namun jenis DoS yang menyibukkan server.
Jenis DoS ini bersifat sementara, server
akan kembali normal bila attacker berhenti mengirimkan request yang
membuat sibuk server.
DoS jenis ini terbagi lagi menjadi 2 jenis berdasarkan cara melakukan serangan:
- Exploiting vulnerability: Menyerang dengan malicious request/packet
- No vulnerability exploitation: Menyerang dengan normal request/packet
Membuat server sibuk dengan mengexploitasi vulnerability lebih cepat daripada tanpa mengeksploit vulnerability.
Make Server Busy by Exploiting Vulnerability
Dalam serangan DoS jenis ini, attacker
memanfatkan bug yang membuat server berlebihan dalam menggunakan
resource (cpu,memory,disk space dsb). Attacker akan mencari cara
bagaimana agar membuat server bekerja ekstra keras (jauh lebih keras
dari request normal) untuk melayani request dia. Biasanya serangan DoS
jenis ini tidak berupa serangan “one shot one kill”. Serangan dilakukan
dengan melakukan banyak request dengan setiap request membuat server
mengonsumsi lebih banyak resource dari request yang normal.
Dalam hitungan matematika sederhana,
bila attacker bisa membuat server bekerja selama 10 detik hanya untuk
melayani dia (misal normalnya 0,1 detik), maka attacker bisa mengirimkan
request 1.000x untuk membuat server melayani dia selama 10.000 detik
(2,7 jam lebih) sehingga membuat pengguna lain tidak bisa menikmati
layanan server.
Untuk lebih memahami DoS jenis ini, mari
kita lihat contoh-contoh vulnerability yang bisa diexploit untuk
melancarkan serangan DoS jenis ini:
- TCP SYN Flood DoS
- Apache mod_deflate DoS
Ini adalah serangan DoS yang sudah
sangat tua. Attacker menyerang dengan cara membanjiri server dengan
malicious request berupa paket SYN dengan fake source IP address. SYN
packet adalah paket dari client yang mengawali terbentuknya koneksi
TCP/IP, setelah itu server akan membalas dengan SYN-ACK, dan dilengkapi
dengan paket SYN-ACK-ACK dari client, tiga proses ini disebut three way
handshake.
Triknya adalah pada fake source ip
address pada paket SYN dari client. Akibatnya server akan mengirim
SYN-ACK (step 2) ke ip address yang salah sehingga server juga tidak
akan mendapatkan balasan SYN-ACK-ACK dari client. Padahal untuk setiap
client yang mencoba membuka koneksi, server akan mengalokasikan resource
seperti memori dan waktu untuk menunggu datangnya balasan ACK dari
client. Dengan cara ini attacker menghabiskan resource server hanya
untuk melayani request palsu dari attacker.
Apache menggunakan mod_deflate untuk
memampatkan file. Bila visitor meminta sebuah file, maka apache akan
menggunakan mod_deflate untuk memampatkannya kemudian mengirimkan ke
visitor tersebut. Namun bila di tengah proses pemampatan, visitor
memutuskan koneksi TCP, Apache masih terus bekerja memampatkan file
untuk visitor yang sebenarnya sudah tidak ada (sudah disconnect). Jadi
bugnya adalah pada borosnya pemakaian resource cpu untuk memampatkan
file untuk client yang sudah tidak ada.
Attacker memanfaatkan kelemahan ini
dengan meminta sebuah file yang berukuran besar, kemudian dalam waktu
singkat memutuskan koneksi sehingga membuat server bekerja keras
mempatkan file untuk visitor yang sudah tidak ada. Request ini diulang
berkali-kali sampai server begitu sibuknya dan semua resource cpu habis.
Dua contoh vulnerability di atas cukup
menjelaskan bagaimana serangan DoS jenis ini dilakukan. Pada intinya
adalah dengan mengirim banyak malicious request/paket yang membuat
server mengonsumsi resource lebih banyak dan lebih lama untuk setiap
requestnya.
Make Server Busy Without Exploiting Vulnerability
Ini adalah jenis serangan yang
mengandalkan pada kemampuan mengirimkan normal request
sebanyak-banyaknya sehingga server menjadi sibuk. Perbedaan DoS jenis
ini dengan DoS yang mengexploit vulnerability adalah pada requestnya.
Request yang dikirimkan pada DoS jenis ini adalah request yang normal
seperti yang dilakukan pengguna biasa, sehingga server tidak mengonsumsi
resource berlebihan. Sedangkan DoS yang mengandalkan vulnerability
mengirimkan specially crafted malicious request untuk membuat server
mengonsumsi resource lebih banyak untuk melayani malicious request
tersebut.
Normal request hanya membuat server
mengonsumsi resource dalam jumlah biasa-biasa saja, tidak akan
mengganggu kerja server secara keseluruhan. Diperlukan normal request
dalam jumlah yang sangat banyak untuk membuat server terganggu kerjanya.
Jadi agar serangan ini menjadi efektif, maka serangan harus dilakukan
beramai-ramai dari banyak tempat, semakin banyak penyerang semakin bagus
hasilnya. Serangan ini juga disebut dengan distributed DoS (DDoS)
karena dilakukan dari banyak lokasi yang terdistribusi (tersebar).
Serangan DDoS dilakukan dengan
menggunakan komputer zombie atau robot. Zombie adalah komputer yang
sudah dikuasai attacker sehingga bisa dikendalikan dari jarak jauh.
Sekumpulan komputer zombie membentuk jaringan yang disebut bot-net.
Attacker mendapatkan banyak zombie dengan menyebarkan virus atau worm,
setiap komputer yang terinfeksi akan diinstall program yang membuat
komputer bersedia menjalankan perintah dari attacker.
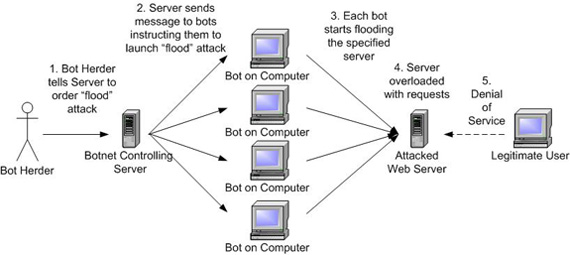
Courtesy of: www.dos-attack.net
Gambar di atas menjelaskan cara kerja
DDoS. Attacker memberi perintah kepada semua pasukannya untuk membuat
request HTTP ke sebuah website. Bila pasukan yang dikuasai attacker
sangat besar, maka web server akan dibanjiri request sehingga menjadi
terlalu sibuk dan tidak bisa diakses oleh pengguna yang sebenarnya (real
visitor).
Serangan jenis ini tidak ada obatnya
karena attacker tidak meng-exploit bug atau vulnerability apapun. Bila
pada jenis DoS yang lain, serangan dapat dicegah dengan melakukan
patching atau update software, maka serangan ini tidak bisa dihentikan
dengan update atau patch.
Kesimpulan
Denial of service adalah serangan yang
membuat server tidak bisa melayani pengguna yang sesungguhnya. Berikut
adalah jenis-jenis serangan DoS berdasarkan cara melakukan serangan:
- Mematikan Server: one shot, one kill untuk membuat server menjadi crash, hang, reboot.
- Menyibukkan Server: mengirim banyak sekali request untuk membuat server sibuk.
- Exploiting bug: mengirim banyak specially crafted request. Jumlah request tidak sebanyak jenis DoS yang menyibukkan server dengan normal request.
- Normal request: mengirim banyak request normal seperti pengguna biasa. Diperlukan jumlah request yang lebih banyak dibandingkan jenis DoS yang menyibukkan server dengan exploit bug. Biasanya menggunakan botnet secara terdistribusi.
Selasa, 29 Mei 2012
mengenali netscan dan cara kerjanya

Mungkin anda sering mendengar kata-kata NetScan, jika belum mengetahui baiklah mari akan saya jelaskan NetScan adalah
software scaning network / jaringan. Fungsi netscan sendiri adalah
untuk mengetahui IP dan directory serta semua file dalam komputer lain.
Bukan hanya untuk mengetahui, tapi software ini mampu menampilkan
komputer lain yang terscan dan kita dengan mudah bisa mengambilnya tanpa
perlu diketahui pemiliknya. “Mencuri????” itu terlalu real, jadi kita istilahkan lain aja “Meminjam” (ahahayy...).
tidak perlu susah payah untuk bisa mengambil file yang kita inginkan,
atau malah mau semua datanya. Itu juga kalau storage kita cukup buat
menampungnya. Gak usah berlebihan, cukup ambil seperlunya saja, dan
bilang “Terima kasih” sama pemiliknya (kalau sempat). Tanpa alasan yang jelas, bilang aja “Tengkyu brow...” dijamin orang tersebut bakal bingung (wkwkwkwkwk.... :-D ).
Saya sarankan untuk berhenti membaca postingan ini jika anda punya pemikiran menggunakan NetScan sebagai tool pencuri data.
Selain
mencuri data. Ups... sorry, meminjam maksudnya. Software ini juga
banyak manfaatnya. Biasanya untuk mengetahui nama komputer bila perlu,
dan yang paling penting IP nya. Bila ingin melakukan attack
perlu IP juga kan. Penggunaannya pun sangat sederhana dan bisa dibilang
mudah dipahami. Tinggal jalankan softwarenya yang kebetulan tidak
memerlukan install dan isikan awal IP yang ingin di scan pada kolom Range From, dan IP akhir pada kolom To.
Disini saya misalkan IP 192.168.4.1 To 192.168.4.244. gunakan saja IP
akhir yang maksimal. Siapa tau ada penyusup yang nebeng jaringan dan
gak tau tuh makhluk sembunyi dimana. Kemudian klik Start Scanning
atau dengan tombol shortcut Ctrl + Enter. Tunggu sampai proses selesai,
dan nikmati hasilnya. Terserah, mau diapakan tuh komputer yang
terjaring dalam NetScan.
Kelemahan:
software ini sebenarnya Cuma tool scan yang serupa dg yang beredar.
Menarik, karena mampu mengambil file komputer lain. ”Ehm.... bisa
ambil jawaban dari tugas sang dosen nih”. Gak perlu kayaknya, karena
hal itu akan membuat kita gak mau berusaha dan yang pasti buat jadi
bodo karena gak ngerti. Bukan itu saja, NetScan dirancang bukan
sebagai pencuri. Makanya NetScan tetep aman dijalankan tanpa terdetect
virus atau mallware dari anti virus. Jadi ini bukan hacktool,
tergantung dari tujuan pengguna. Jangan kecewa kalau ternyata hasil
scanning tidak bisa untuk mengambil file komputer lain. Karena yang
bisa di tampilkan, atau bahkan di ambil adalah file / directory yang
di sharing saja. Kalau Cuma kaya gitu kenapa software seperti itu ada
disini??? Karena software scanning merupakan software yang paling
efisien untuk mencari target. Sebagai langkah awal melakukan penyusupan
atau membuat komputer zombie. Tergantung dari kreatifitas sendiri dari
hasil scan tersebut.
Langganan:
Postingan (Atom)